
Nos complace anunciar la publicación de Synex 13 u13. Esta actualización tiene un componente técnico especialmente importante: Synex 13 pasa de GRUB 2.12 a GRUB 2.14, mediante un backport mantenido para esta versión.
El cambio no se limita al gestor de arranque. A partir de esta nueva base pudimos revisar nuevamente el esquema de instalaciones cifradas de Calamares y eliminar una limitación que hasta ahora condicionaba el diseño del particionado: GRUB puede abrir directamente volúmenes LUKS2 protegidos mediante Argon2id, por lo que /boot ya no necesita permanecer fuera del sistema cifrado.
Al mismo tiempo realizamos una revisión de la composición de las imágenes para mantener una base más ordenada y coherente entre ediciones, y reconstruimos IceWM sobre esa misma idea, conservando deliberadamente su objetivo de ser la edición más pequeña del proyecto.
GRUB 2.14 llega a Synex 13
Debian 13 Trixie utiliza GRUB 2.12 como versión principal. Para Synex 13 u13 realizamos un backport de GRUB 2.14-3 manteniendo compatibilidad con la base de Trixie.
La familia completa utilizada por Synex se distribuye con la versión:
2.14-3~bpo13+synex1
e incluye los componentes comunes, soporte UEFI amd64, módulos EFI, soporte para instalaciones BIOS y los binarios necesarios para la generación de las imágenes.
El cambio más importante para Synex es el soporte de GRUB 2.14 para LUKS2 con Argon2id.
Hasta ahora una instalación cifrada tenía una restricción importante: aunque Linux y cryptsetup utilizan LUKS2 y Argon2id de forma nativa, GRUB 2.12 no podía desbloquear directamente ese volumen durante el arranque. En consecuencia, /boot debía permanecer en una partición independiente sin cifrar para que GRUB pudiera acceder al kernel y al initramfs.
Con GRUB 2.14 esa limitación desaparece.
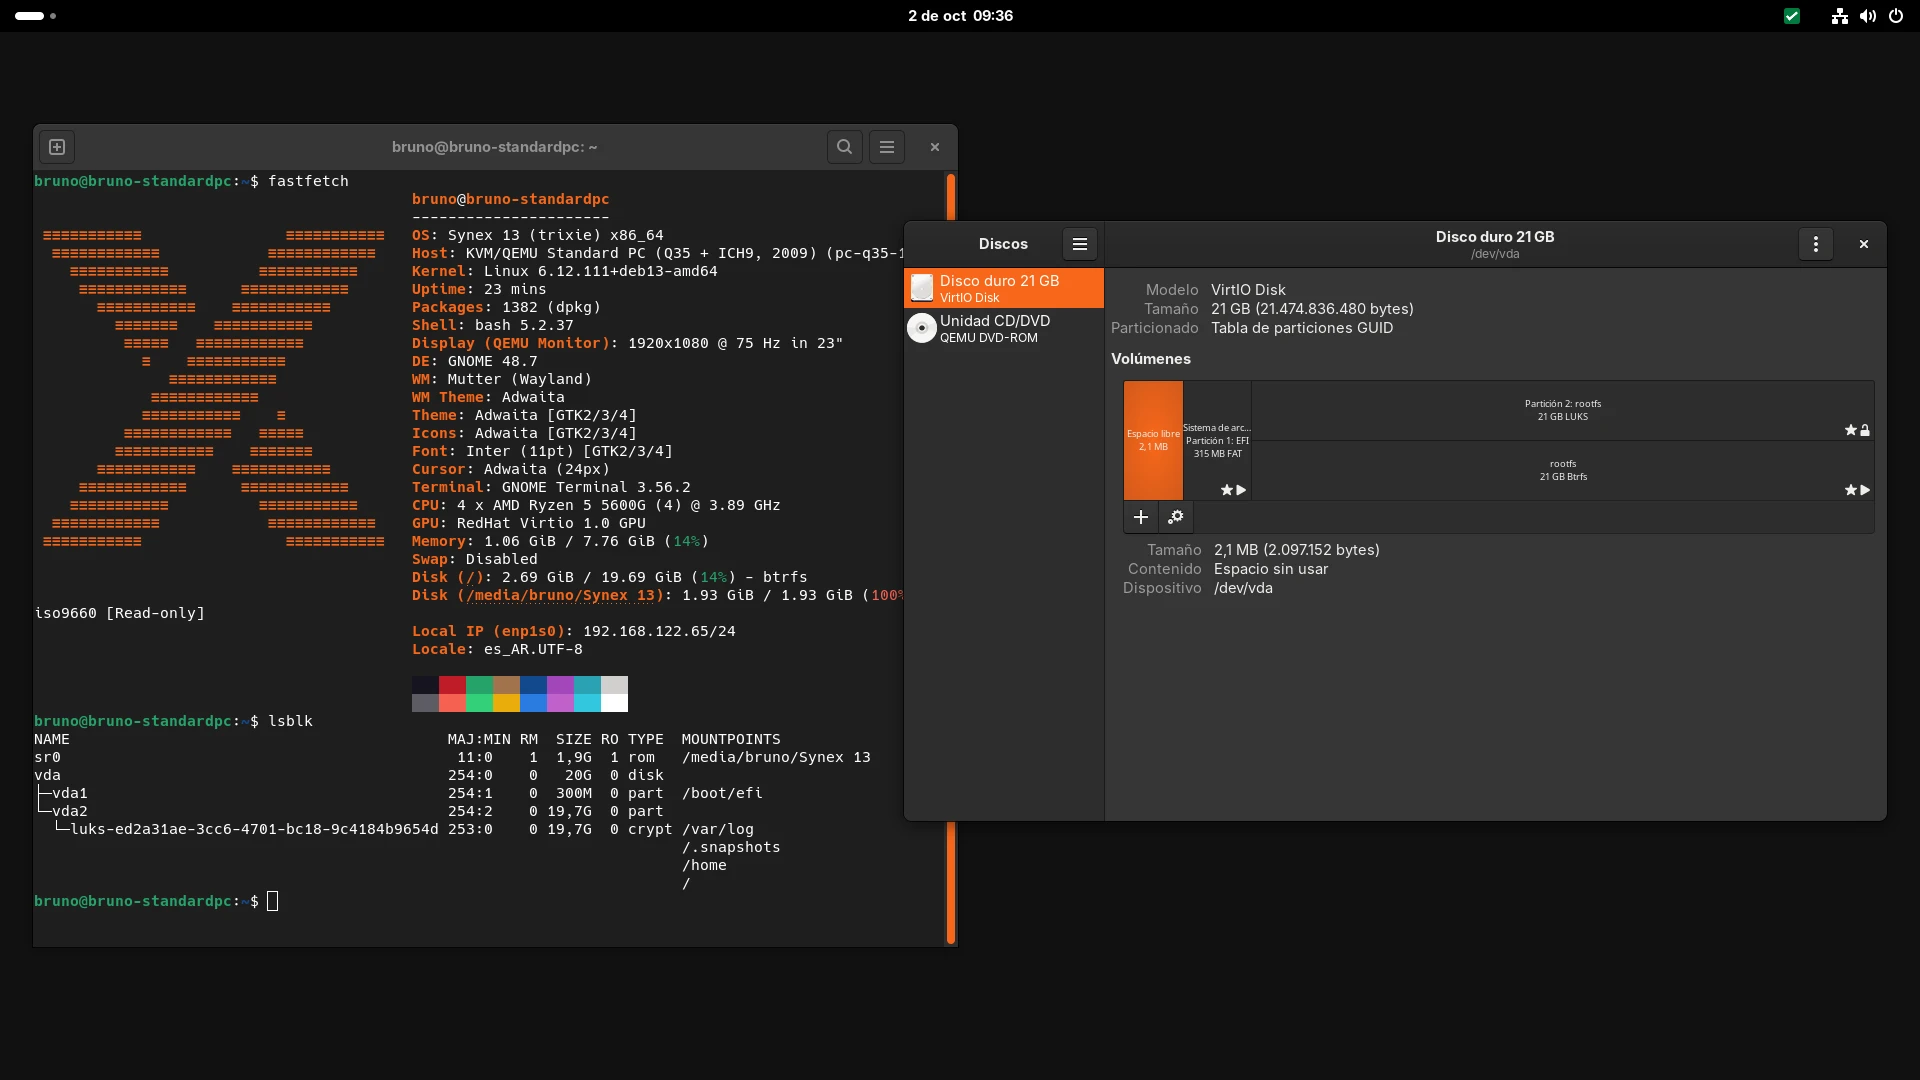
Una instalación Btrfs cifrada puede utilizar ahora un esquema mucho más simple:
ESP
└── LUKS2 Argon2id
    └── Btrfs
        ├── @
        ├── @home
        ├── @log
        └── @snapshots
/boot forma parte del subvolumen raíz y queda, por lo tanto, dentro del volumen cifrado.
Esto tiene además una ventaja directa para Synex Snapshots: el kernel y el initramfs vuelven a formar parte del mismo estado del sistema que se captura mediante snapshots, sin depender de una partición /boot externa.
Secure Boot continúa disponible
El backport debía resolver también otro punto: Secure Boot. No alcanza con compilar GRUB 2.14 para Trixie, porque un ejecutable EFI recompilado por Synex no posee la firma utilizada por Debian y no puede ser aceptado automáticamente por Shim bajo Secure Boot.
Para mantener esa cadena de confianza, el paquete grub-efi-amd64-signed de Synex utiliza los ejecutables EFI oficiales de GRUB 2.14 firmados por Debian, sin modificar su contenido, adaptando únicamente el empaquetado y sus dependencias para integrarlos con el resto del backport utilizado por Synex 13.
Durante el desarrollo verificamos los ejecutables resultantes byte por byte contra los originales firmados por Debian y validamos posteriormente el flujo completo en una instalación real.
El resultado fue probado con:
Secure Boot enabled
LUKS2
Argon2id
Btrfs
/boot dentro del root cifrado
La actualización desde una instalación existente de Synex 13 con GRUB 2.12 hacia GRUB 2.14 también fue validada utilizando el repositorio de paquetes de Synex. La familia completa se actualiza mediante APT o Synex Package Manager, regenera la configuración y vuelve a iniciar normalmente con la nueva versión.
Calamares: LUKS2, Argon2id y una sola contraseña
calamares-settings-synex avanza en u13 a la versión 1.0.32. La incorporación de GRUB 2.14 permitió revisar nuevamente el flujo de instalación cifrada y eliminar el tratamiento especial que era necesario para compensar las limitaciones del gestor de arranque anterior.
Calamares integra ahora el módulo luksbootkeyfile dentro de la secuencia de instalación y lo ejecuta antes de generar fstab y crypttab. En una instalación cifrada, GRUB solicita la contraseña necesaria para abrir el volumen LUKS2 y acceder a /boot. A partir de allí, el initramfs puede utilizar el keyfile preparado durante la instalación para continuar el arranque sin volver a solicitar al usuario la misma contraseña. El resultado es un único ingreso de contraseña durante el boot.
También corregimos la generación de la configuración de GRUB para que GRUB_ENABLE_CRYPTODISK sea activado únicamente cuando el layout realmente lo necesita, en lugar de mantener un valor forzado desde la configuración de Synex.
El comportamiento permanece condicional: una instalación sin LUKS no incorpora esta lógica y los layouts que no requieren acceso de GRUB a un volumen cifrado continúan utilizando su flujo habitual.
Antes de cerrar u13 probamos por separado varias combinaciones:
- UEFI con LUKS2;
- UEFI con LUKS2 y Secure Boot habilitado;
- UEFI con ZFS sin cifrado;
- BIOS Legacy con LUKS2;
- Btrfs con el layout estándar de subvolúmenes de Synex.
De esta manera el cambio no fue validado solamente sobre el nuevo caso de uso, sino también sobre los principales caminos de instalación que ya soportaba Synex.
Una base más ordenada y coherente entre ediciones
Durante la preparación de u13 revisamos también la composición de las distintas imágenes de escritorio. Con el crecimiento de Synex, algunas ediciones habían ido acumulando diferencias que no siempre respondían a una decisión funcional, sino a dependencias implícitas o a la evolución histórica de cada imagen.
El trabajo de u13 buscó separar mejor dos conceptos:
- los componentes que forman parte de la base común de Synex;
- los componentes que pertenecen específicamente a cada entorno de escritorio.
Esto permite mantener una base más coherente entre KDE Plasma, GNOME, XFCE, MATE, LXDE, Openbox, COSMIC e IceWM, sin convertirlas en imágenes idénticas ni eliminar las diferencias que tienen sentido para cada edición.
También reduce dependencias accidentales: una herramienta o servicio deja de estar presente simplemente porque otro paquete lo arrastraba indirectamente y pasa a formar parte de una edición únicamente cuando realmente corresponde.
La renovación de IceWM fue el caso donde esta revisión tuvo mayor impacto.
IceWM: una imagen reconstruida sobre la base actual de Synex
La edición IceWM recibió en u13 la revisión más amplia de su imagen desde la publicación de Synex 13.
IceWM sigue teniendo el mismo objetivo: proporcionar una instalación pequeña y sencilla para equipos modestos, máquinas virtuales o usuarios que prefieran un entorno tradicional con muy pocos componentes. Eso no significa, sin embargo, que deba utilizar una infraestructura diferente al resto del sistema.
Uno de los cambios principales es la migración completa a NetworkManager. La imagen incorpora ahora NetworkManager 1.52.1 junto con network-manager-applet, el editor gráfico de conexiones y soporte para OpenVPN. La gestión de red queda así alineada con las demás ediciones de Synex y utiliza la misma infraestructura que el resto del sistema.
También se revisó su base gráfica y de escritorio. IceWM mantiene PCManFM como gestor de archivos, incorpora GVFS y sus backends para dispositivos y ubicaciones remotas, utiliza lxpolkit como agente de PolicyKit y conserva BlueZ y Blueman para Bluetooth.
El stack de audio utiliza PipeWire y WirePlumber, igual que las demás imágenes actuales de Synex. También alineamos el conjunto general de codecs, librerías y fuentes para evitar que la reducción de tamaño dependa de eliminar componentes básicos que después son necesarios para utilizar aplicaciones comunes.
IceWM continúa incluyendo herramientas centrales de Synex como:
- Synex Package Manager;
- Synex Snapshots;
- Synex Home;
- soporte Btrfs;
- grub-btrfs;
- branding y configuración base de Synex.
Qué no incluye IceWM
La renovación no cambia la naturaleza de esta edición. IceWM continúa siendo deliberadamente más pequeña que KDE, GNOME, XFCE, MATE, LXDE, Openbox o COSMIC, y no pretende ofrecer de fábrica todos los componentes presentes en esas imágenes.
Por ese motivo no incluye:
- el stack ZFS ni
grub-zfs; - los headers del kernel;
- el stack de impresión CUPS;
- Flatpak preinstalado;
- el conjunto de métodos de entrada y fuentes CJK utilizado por las ediciones que ofrecen soporte asiático completo;
- Synex Connections, Synex Center, Synex Cleaner y Synex Firmware Helper.
Estas omisiones son deliberadas y no representan componentes rotos o pendientes de la imagen. El objetivo es conservar una edición mínima pero funcional, basada en la misma infraestructura moderna de Synex y dejando que el usuario agregue posteriormente los componentes que realmente necesite.
Synex Snapshots permanece disponible en IceWM para instalaciones Btrfs, mientras que las funciones específicas de ZFS no se incluyen al no formar parte de esta imagen.
Synex Package Manager 1.4.0
Todas las ediciones de Synex 13 u13 incorporan Synex Package Manager 1.4.0. Desde la versión incluida en u12, SPM sumó una nueva sección Mantenimiento, destinada a operaciones de migración y recuperación de la selección de software del sistema.
La aplicación puede exportar e importar listas de paquetes APT y aplicaciones Flatpak, comprobar previamente qué elementos se encuentran disponibles y preparar automáticamente el soporte Flatpak necesario antes de restaurar aplicaciones. También puede exportar e importar repositorios conocidos.En este caso Synex no copia archivos .list, .sources o keyrings de una máquina hacia otra. La exportación conserva la identidad de los repositorios reconocidos y, durante la importación, SPM vuelve a crearlos utilizando las recetas actuales de su catálogo.
De esta manera una lista exportada no queda ligada para siempre a la implementación exacta que tenía el repositorio en la máquina de origen.
La versión 1.4.0 incorpora además la detección de Synex Immutable y la infraestructura necesaria para limitar la aplicación a las funciones compatibles cuando se ejecuta sobre esa variante. Este último cambio no altera el comportamiento de las ediciones tradicionales de Synex 13: en u13 continúan disponibles normalmente la gestión de APT, repositorios, Flatpak, actualizaciones y mantenimiento.
Synex Connections 0.2.0
Los manifests finales de u13 incorporan también Synex Connections 0.2.0 en KDE Plasma, GNOME, XFCE, MATE, LXDE, Openbox y COSMIC.
Synex Connections es una aplicación desarrollada por el proyecto para organizar y utilizar conexiones SSH desde una interfaz gráfica. Utiliza OpenSSH para las conexiones, integra una terminal VTE dentro de la propia aplicación y puede almacenar credenciales mediante Secret Service, evitando implementar un mecanismo de almacenamiento de contraseñas propio.
La aplicación había sido incorporada previamente a Synex Semi Rolling y con u13 pasa a formar parte del conjunto de aplicaciones de las principales imágenes de Synex 13.
IceWM queda deliberadamente fuera de esta incorporación como parte de su política de mantener una base reducida.
COSMIC avanza a 1.8.0
La edición COSMIC también recibe una actualización importante. Synex 13 u13 incorpora COSMIC 1.8.0, incluyendo el compositor, panel, launcher, settings, terminal, gestor de archivos, applets, notificaciones, greeter, portal de escritorio y el resto de los componentes utilizados por la sesión.
Las versiones distribuidas por Synex se construyen para la base de Debian 13 y se identifican como 1.8.0+synex1.
La edición utiliza además su propio paquete synex-cosmic-wallpapers, evitando depender de paquetes de fondos vinculados a GNOME Shell.
La ejecución de Calamares en COSMIC utiliza su camino Wayland nativo, eliminando la dependencia indirecta de xhost que había quedado expuesta durante la revisión de paquetes realizada en u12.
Actualizaciones del sistema
Synex 13 u13 incorpora todas las actualizaciones acumulativas disponibles para Debian 13 Trixie al momento de construir las imágenes.
Entre los principales componentes se encuentran:
Linux                 6.12.111
systemd               257.13
OpenSSL               3.5.7
GRUB                   2.14-3~bpo13+synex1
ZFS                    2.3.9
btrfs-progs            6.14
Mesa                   25.0.7
PipeWire               1.4.2
WirePlumber            0.5.8
Firefox ESR            153.4.0
Calamares              3.3.14
calamares-settings     1.0.32
Synex Package Manager  1.4.0
Synex Snapshots        0.5.1
Synex Connections      0.2.0
grub-zfs               0.1.0
Algunos de estos componentes dependen de la edición seleccionada. ZFS, grub-zfs, Flatpak, impresión y determinadas aplicaciones complementarias no forman parte de todas las imágenes.
Las principales versiones de escritorio son:
KDE Plasma     6.3.6
GNOME Shell    48.7
XFCE           4.20
MATE Panel     1.27.1
LXDE/LXPanel   0.11.1
IceWM          3.7.4
Openbox        3.6.1
COSMIC         1.8.0
Una actualización centrada en la base del sistema
u12 estuvo fuertemente concentrada en snapshots, recuperación y ZFS. u13 trabaja en una capa diferente.
GRUB 2.14 elimina una limitación histórica del arranque cifrado, Calamares aprovecha esa capacidad para simplificar nuevamente el layout de las instalaciones LUKS2 y la revisión de las imágenes busca que las distintas ediciones compartan una base más explícita y mantenible.
La renovación de IceWM forma parte de la misma idea: no agregar componentes simplemente para igualar números, sino definir con claridad qué pertenece a la base común y qué debe permanecer opcional en una edición orientada al bajo consumo.
El trabajo sobre GRUB fue además validado tanto para instalaciones nuevas como para sistemas existentes actualizados desde el repositorio. Esto era especialmente importante porque un cambio de bootloader no puede considerarse terminado solamente porque una nueva ISO arranca: también debe poder llegar de manera segura a quienes ya utilizan Synex 13. Con esas dos rutas verificadas, GRUB 2.14 pasa a formar parte de la base normal de Synex 13.
Disponibilidad
Synex 13 u13 está disponible en las ocho ediciones de escritorio: KDE Plasma, GNOME, XFCE, MATE, LXDE, IceWM, Openbox y COSMIC. Como siempre, recomendamos verificar las sumas de comprobación de las imágenes descargadas antes de crear el medio de instalación.
Descargá Synex 13 u13 desde aquí.