
Nos complace anunciar la disponibilidad de Synex 13 u14. Esta publicación concentra sus principales novedades en tres herramientas del proyecto: el instalador, la administración de software y el trabajo con conexiones SSH.
Calamares: instalación normal y nuevo modo ZFS avanzado
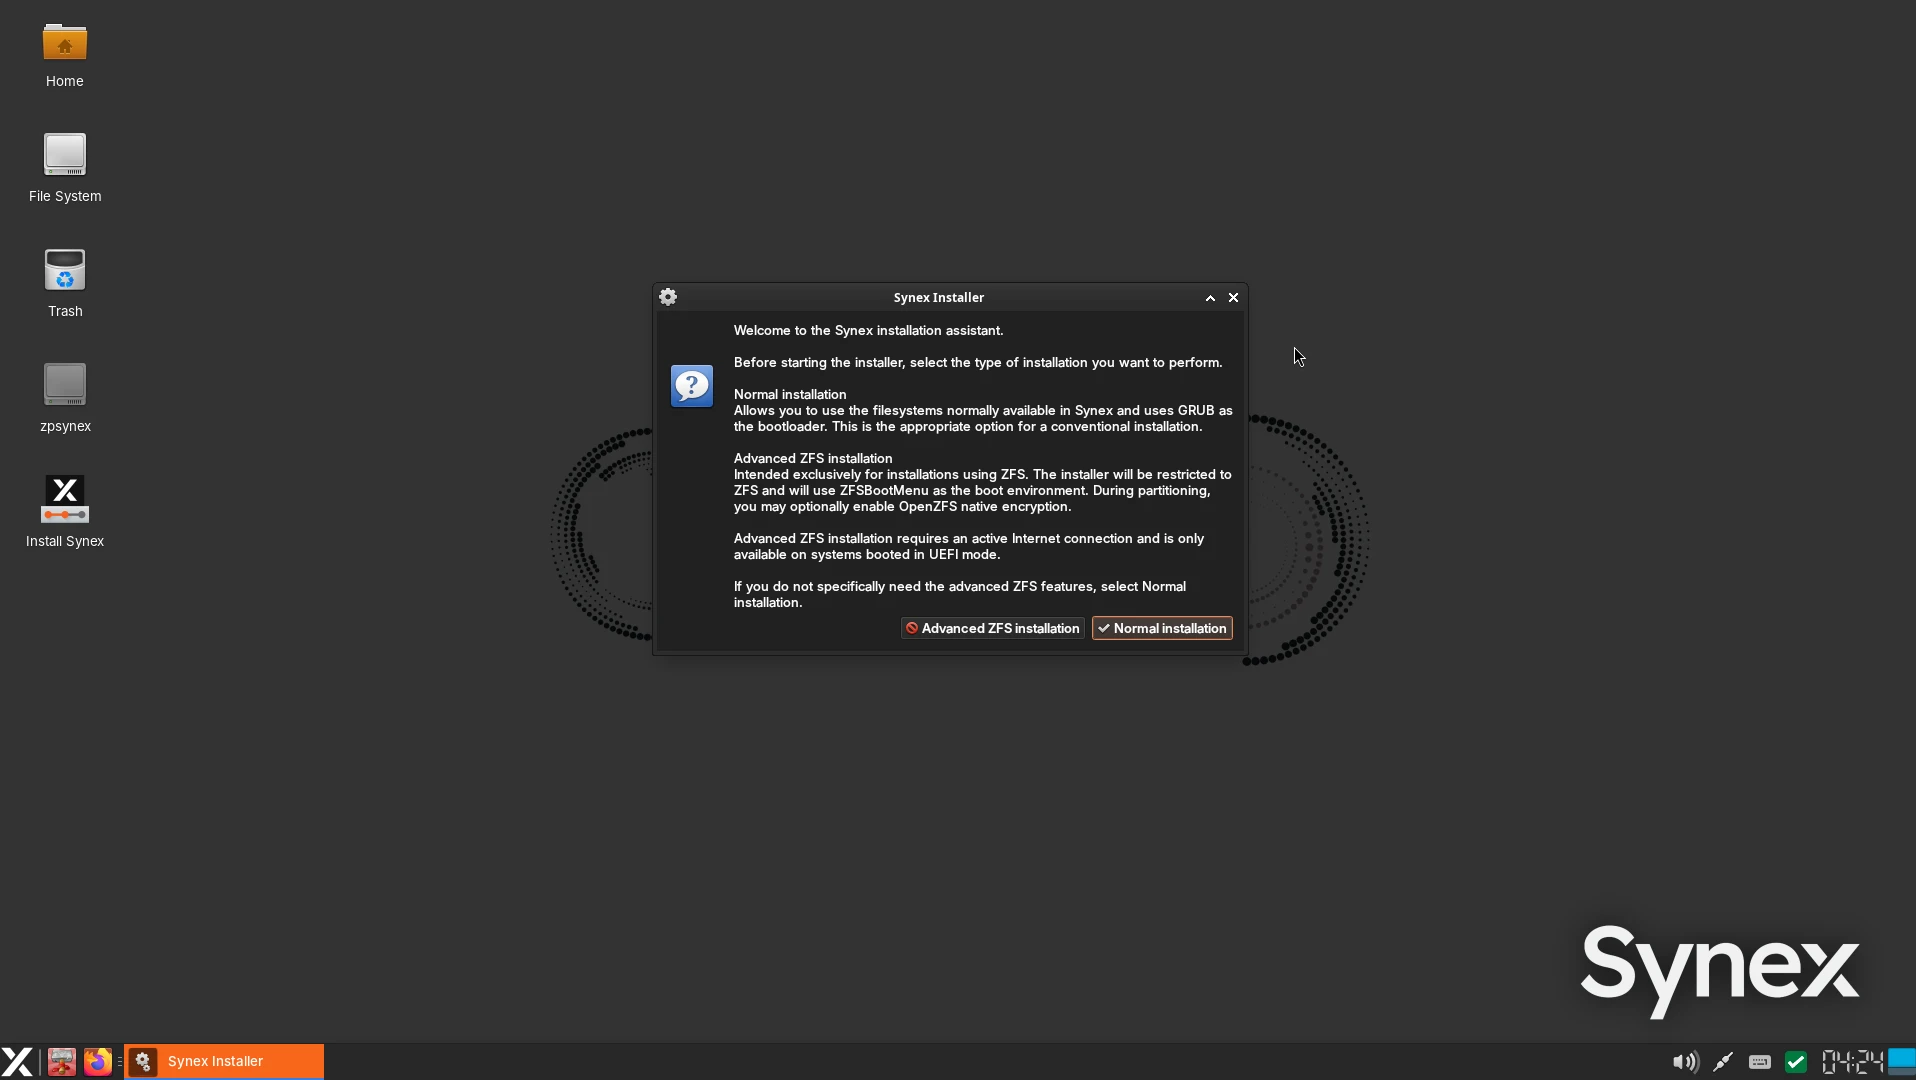
El instalador permite ahora elegir entre dos flujos antes de iniciar Calamares. La selección está disponible en español e inglés y separa la instalación habitual de una nueva alternativa dedicada a ZFS.
| Modo | Características |
|---|---|
| Instalación normal | Permite instalar sobre ext4, XFS o Btrfs, con opciones de cifrado LUKS2, y también sobre ZFS sin cifrado. Utiliza GRUB como gestor de arranque. |
| ZFS avanzado | Utiliza exclusivamente ZFS, incorpora ZFSBootMenu como gestor de arranque y permite activar el cifrado nativo de OpenZFS. También puede utilizarse sin cifrado. |
El cambio principal es que ya se puede instalar Synex directamente sobre ZFS con cifrado nativo desde Calamares. El flujo avanzado configura el almacenamiento y el arranque de forma conjunta, utilizando un perfil de compatibilidad de OpenZFS que permite habilitar el cifrado.
En las instalaciones cifradas, el proceso valida la clave e integra su archivo en el initramfs con permisos restrictivos. Esto permite continuar el arranque después del desbloqueo inicial en ZFSBootMenu sin solicitar nuevamente la misma contraseña. Si se elige instalar sin cifrado, se omite la configuración de claves y se conserva ZFSBootMenu.
El modo ZFS avanzado requiere arranque UEFI y conexión a Internet para completar la integración de ZFSBootMenu. Para este flujo se debe utilizar Secure Boot desactivado. IceWM mantiene su composición reducida y no incluye soporte ZFS.
Importante al activar el cifrado nativo ZFS: la contraseña debe tener al menos 8 caracteres. Actualmente, Calamares puede permitir continuar con una contraseña más corta sin mostrar un error en ese momento; sin embargo, OpenZFS la rechazará al crear el almacenamiento y la instalación fallará más adelante. Este requisito corresponde a la contraseña de cifrado.
Durante la validación también se comprobó la reinstalación sobre un disco previamente utilizado con ZFS cifrado, seguida de una nueva instalación ZFS sin cifrar. Se corrigió la reutilización de entradas UEFI antiguas para que ZFSBootMenu apunte a la partición EFI de la instalación actual.
La actualización incluye además ajustes de integración visual de Calamares en GNOME, utilizando el tema GTK3 de Qt con la variante oscura de Adwaita.
Synex Package Manager 1.5.0: terminal interactiva y reparación de paquetes
Synex Package Manager reemplaza el visor de salida de las operaciones por una terminal integrada basada en VTE. Además de mejorar la representación del texto, los colores y el desplazamiento, esta terminal permite responder las preguntas que determinados paquetes presentan durante su instalación o eliminación.
Esto alcanza tanto a los scripts de configuración que requieren interacción como a los diálogos de debconf. SPM incorpora GNU Dialog con una apariencia inspirada en Debian Whiptail, permitiendo completar estas configuraciones dentro de la propia aplicación.
La integración mantiene las autorizaciones y los controles de las operaciones privilegiadas. En las transacciones interactivas, los registros conservan la información de la operación y su resultado, sin almacenar la transcripción de la terminal ni las respuestas ingresadas por el usuario.
Más herramientas en Mantenimiento
La sección Mantenimiento se reorganiza para agrupar las funciones de importación y exportación por un lado y las operaciones sobre paquetes por otro. Desde allí se incorporan tres acciones:
- Completar configuraciones pendientes: detecta paquetes que requieren intervención mediante una auditoría de dpkg y permite ejecutar su configuración pendiente desde la terminal interactiva.
- Reparar dependencias APT: analiza el estado del sistema, simula la reparación y presenta los cambios antes de solicitar la confirmación. El flujo rechaza planes que impliquen eliminar paquetes, instalar versiones anteriores o afectar paquetes protegidos.
- Eliminar dependencias que ya no se necesitan: ofrece una operación independiente de limpieza con APT autoremove, con resumen previo, confirmación y advertencias cuando aparecen kernels entre los paquetes a retirar.
Las reparaciones vuelven a comprobar el estado antes de ejecutarse y cuentan con protecciones frente a operaciones de paquetes simultáneas. En la reparación de dependencias se conserva también la confirmación nativa de APT dentro de la terminal.
La configuración de actualizaciones automáticas de seguridad puede ahora instalar unattended-upgrades cuando sea necesario, mostrando previamente la operación propuesta. Si la instalación o la activación falla, se conserva la configuración anterior.
Estas mejoras se suman a las funciones existentes de gestión de APT, Flatpak, repositorios y listas de software. SPM mantiene también las restricciones específicas de Synex Immutable.
Synex Connections 0.4.0: sesiones divididas y respaldos cifrados
Synex Connections amplía su espacio de trabajo con una vista dividida que permite abrir dos terminales SSH simultáneas para un mismo perfil de conexión. Cada pestaña puede incorporar además una terminal local, con paneles ajustables y desplazamiento independiente.
Esto permite mantener, por ejemplo, una sesión remota para ejecutar tareas y otra para consultar registros, junto con una terminal del equipo local. El estado de los paneles se administra por pestaña y se mejoró el manejo del foco, las reconexiones y el cierre de procesos.
Exportar y restaurar conexiones entre equipos
La versión 0.4.0 incorpora copias de seguridad portables en archivos .synex-connections, protegidos con una contraseña elegida por el usuario y cifrado simétrico AES-256 mediante GnuPG.
El respaldo reúne los perfiles, las contraseñas almacenadas disponibles y las claves de identidad SSH necesarias. La portabilidad incluye los distintos gestores de secretos: una copia creada utilizando KWallet puede restaurarse en un escritorio que utilice GNOME Keyring u otra implementación compatible con Secret Service.
Los datos del respaldo se procesan en memoria durante el cifrado y descifrado, sin escribir una copia intermedia en texto plano. Las nuevas claves SSH seleccionadas se incorporan a un almacenamiento administrado por la aplicación, con permisos restrictivos; los perfiles existentes que utilizan claves externas conservan su compatibilidad y pueden incluirlas en el respaldo.
La importación detecta perfiles duplicados y permite omitirlos o incorporarlos expresamente como conexiones adicionales. Reimportar el mismo respaldo no vuelve a crear los perfiles ya presentes. Si una restauración no puede completarse, la aplicación revierte los cambios realizados sobre perfiles, claves y credenciales.
Synex Connections 0.4.0 está incluido en KDE Plasma, GNOME, XFCE, MATE, LXDE, Openbox y COSMIC. IceWM conserva su selección reducida de aplicaciones.
Actualizaciones del sistema
Esta versión incluye las actualizaciones acumulativas de paquetes disponibles en los repositorios de Debian 13 Trixie hasta la fecha de construcción, con kernel Linux 6.12.113, systemd 257.13, OpenSSL 3.5.7, GRUB 2.14, OpenZFS 2.3.9, btrfs-progs 6.14, Mesa 25.0.7, PipeWire 1.4.2 con WirePlumber 0.5.8 y Firefox ESR 153.6.0. Las ediciones con soporte Flatpak incluyen la versión 1.16.6.
La instalación se realiza con Calamares 3.3.14 y calamares-settings-synex 1.0.35. Las imágenes incluyen Synex Package Manager 1.5.0, Synex Snapshots 0.5.1 y grub-btrfs 4.14+git20260805-1synex1; las ediciones con ZFS incorporan además grub-zfs 0.1.0.
Por edición: KDE Plasma 6.3.6 con Dolphin 25.04.3; GNOME Shell 48.7 con GDM3 48.0 y Nautilus 48.3; XFCE 4.20, con xfce4-panel 4.20.4, xfce4-session 4.20.2, xfwm4 4.20.0 y Thunar 4.20.2; MATE, con mate-panel 1.27.1, Marco 1.26.2 y Caja 1.26.4; LXDE 13.0, con LXPanel 0.11.1, lxsession 0.5.6 y PCManFM 1.4.0; IceWM 3.7.4; Openbox 3.6.1 con tint2 17.0.1; y COSMIC Epoch 1.8.0.
Disponibilidad
Synex 13 u14 está disponible para descarga inmediata en sus 8 ediciones. Como siempre, recomendamos verificar las sumas de comprobación de las imágenes descargadas antes de crear el medio de instalación.
Descargá Synex 13 u14 desde SourceForge.