
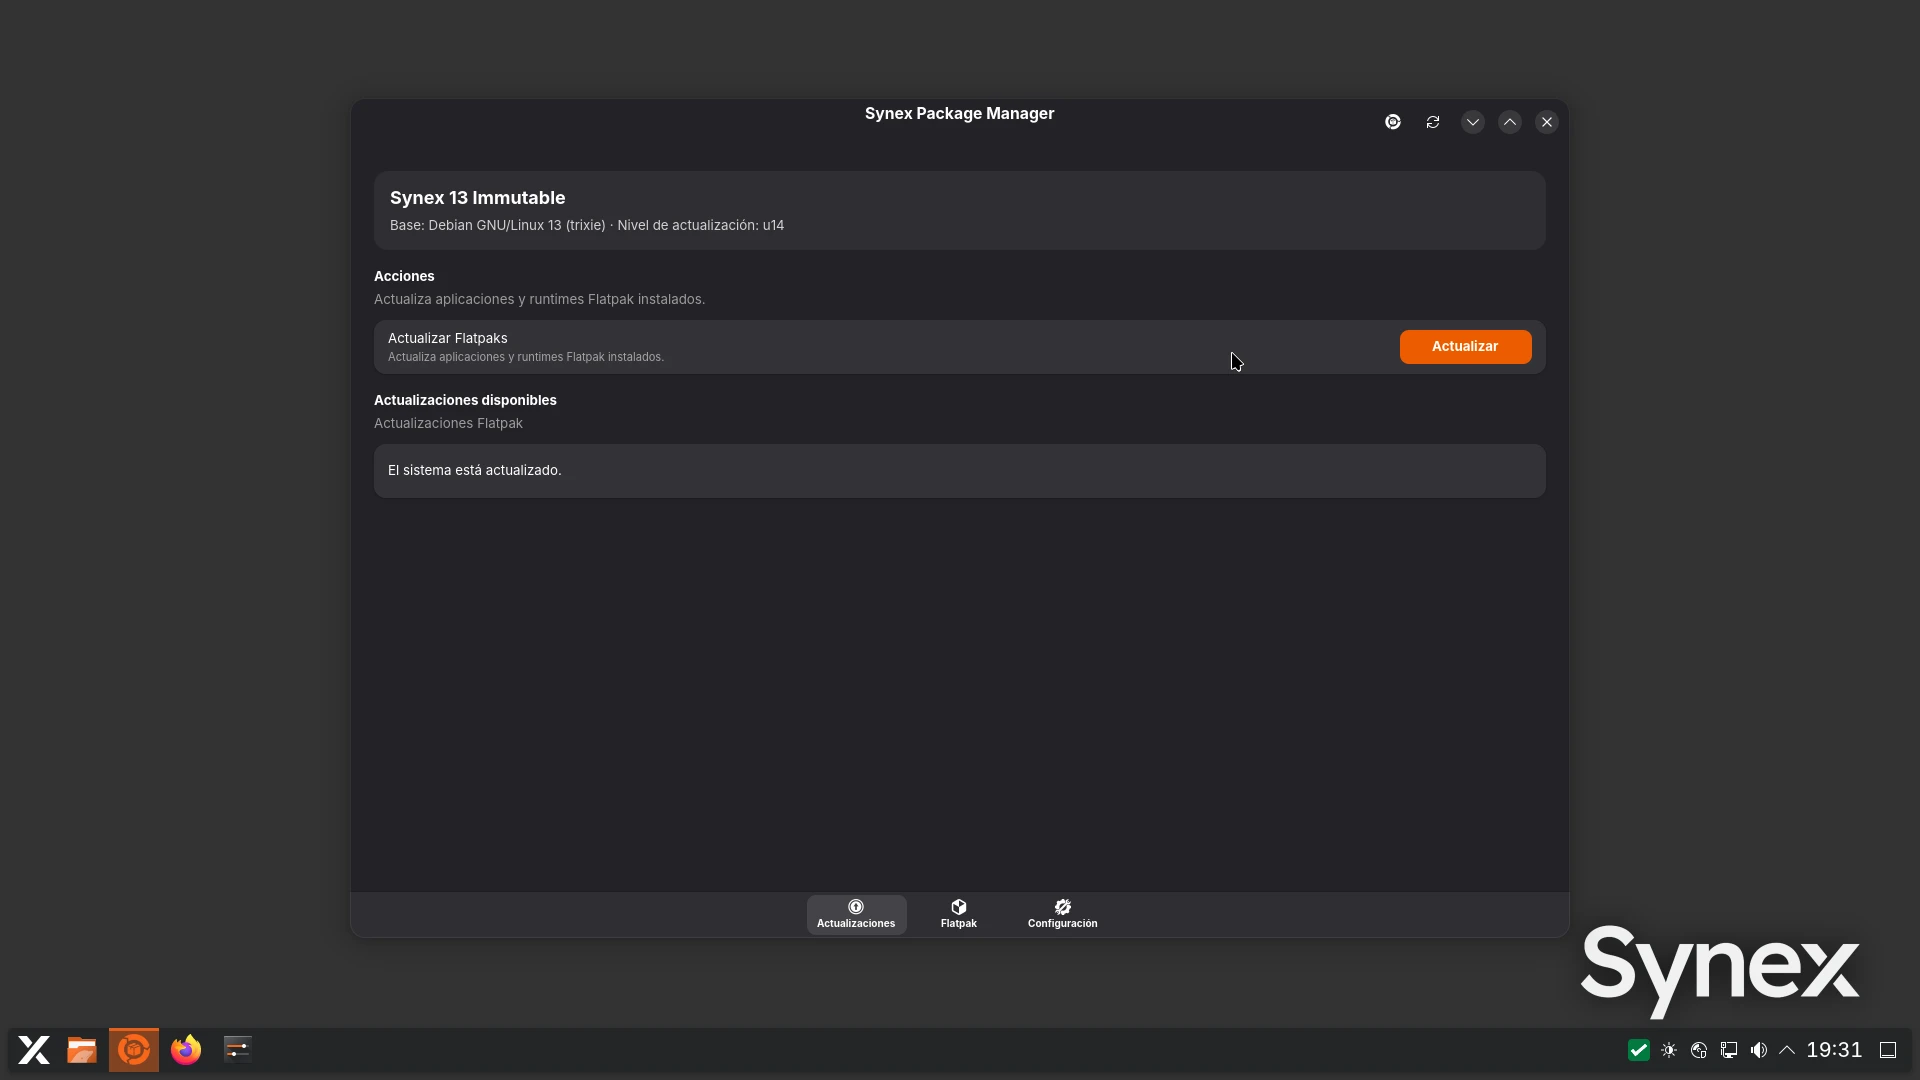
Nos complace anunciar Synex 13 Immutable Beta 1, la segunda imagen pública de nuestra edición inmutable y la primera construida sobre Synex Immutable 0.2.0.
La Alpha 1 presentó la base de la arquitectura: un sistema dividido en generaciones Btrfs, con el root activo read-only, /etc y el estado administrativo de APT/dpkg versionados por generación, actualizaciones preparadas fuera del sistema en ejecución y GRUB integrado al compromiso de cada nueva generación.
Beta 1 no reemplaza ese modelo ni cambia sus principios. El trabajo de esta etapa estuvo centrado en completar la capa que faltaba alrededor de esa arquitectura: administrar el ciclo de vida completo de las generaciones.
A partir de esta versión Synex Immutable puede preparar una actualización completa con una sola operación, distinguir la generación que está ejecutándose de la que debe arrancar por defecto, eliminar generaciones selladas de forma segura, aplicar políticas de retención, limpiar automáticamente el historial y resolver la única generación pending sin obligar al administrador a indicar su número en cada operación.
El resultado es una evolución importante respecto de Alpha 1: la arquitectura transaccional ya no sólo crea generaciones coherentes. Ahora también dispone de una política administrativa consistente para mantenerlas, seleccionarlas, conservarlas y eliminarlas.
La arquitectura de Alpha 1 permanece intacta
Antes de recorrer los cambios de Beta 1, hay algo importante: el núcleo del modelo no fue rediseñado.
Synex Immutable continúa trabajando con dos árboles Btrfs emparejados:
@immutable-generations/gen-NNNN
@immutable-state/gen-NNNN
Cada generación continúa representando un estado completo del sistema:
GENERATION
=
root
+
/etc
+
estado administrativo dpkg/APT
+
kernel/initramfs
+
entrada de boot validada
Durante el funcionamiento normal:
/            -> generación activa          RO
/etc         -> STATE de la generación     RW
/var         -> persistente                RW
/home        -> persistente                RW
/root        -> persistente                RW
/boot/grub   -> persistente                RW
/tmp         -> tmpfs                      RW
El root activo sigue sin modificarse directamente.
APT continúa ejecutándose dentro de un entorno transaccional construido sobre la única generación pending, y las rutas administrativas de dpkg, APT, ucf, DKMS, debconf y systemd continúan avanzando junto con la generación correspondiente.
Beta 1 trabaja sobre esa misma base. Lo que cambia es todo lo que ahora puede hacerse alrededor de ella.
gen-upgrade: una actualización completa en una sola operación
En Alpha 1 el flujo deliberadamente expuesto era:
sudo synex-immutable create
sudo synex-immutable apt update
sudo synex-immutable apt full-upgrade
sudo synex-immutable seal
Ese flujo continúa siendo válido y sigue siendo útil cuando el administrador quiere controlar cada etapa por separado.
Pero para la actualización normal del sistema, Beta 1 incorpora:
sudo synex-immutable gen-upgradegen-upgrade orquesta automáticamente el ciclo completo:
ACTIVE
  │
  │ create
  ▼
PENDING
  │
  │ apt update
  ▼
PENDING actualizada
  │
  │ apt full-upgrade
  ▼
PENDING preparada
  │
  │ seal
  ▼
SEALED + publicada en GRUB
La operación:
- toma como origen la generación que se encuentra realmente activa;
- crea una nueva generación pending;
- actualiza los índices de APT;
- ejecuta
apt full-upgradedentro del entorno transaccional; - vuelve a ejecutar las validaciones de dpkg correspondientes;
- sella la generación;
- publica y valida su entrada de GRUB;
- aplica la política de retención configurada.
El sistema que está ejecutándose no cambia durante el proceso.
Tampoco se reinicia automáticamente.
Al finalizar, Synex informa qué generación continúa activa y cuál quedó preparada para el próximo arranque.
Si APT falla, la nueva generación no se descarta automáticamente: permanece pending para que el administrador pueda inspeccionarla, corregir el problema, reintentar la operación o descartarla explícitamente.
Esto mantiene una propiedad que consideramos importante desde el comienzo: automatizar el flujo normal no significa ocultar el estado ni tomar decisiones destructivas por cuenta del administrador.
ACTIVE y DEFAULT pasan a ser conceptos independientes
Una de las incorporaciones más importantes de Beta 1 es la separación explícita entre:
ACTIVE  = generación que está ejecutándose ahora
DEFAULT = generación que GRUB seleccionará en el próximo arranque normal
En Alpha 1, el comportamiento normal consistía en ordenar las generaciones selladas desde la más reciente y utilizar la primera entrada de GRUB.
Eso sigue existiendo, pero ahora se denomina modo AUTO.
El administrador puede consultar esta información directamente:
sudo synex-immutable status
sudo synex-immutable list
Por ejemplo:
GENERATION   ROOT   STATE   STATUS    DEFAULT
gen-0010    RO     RW      sealed    yes
gen-0011    RO     RW      active    no
Esto significa que el sistema está ejecutando gen-0011, pero el próximo arranque normal está configurado para utilizar gen-0010.
La selección se administra con:
sudo synex-immutable gen-default 0010Para volver al comportamiento automático:
sudo synex-immutable gen-default autoEn modo AUTO, la generación bootable numéricamente más nueva vuelve a ser la selección normal.
GRUB utiliza identificadores estables por generación
Para implementar DEFAULT sin depender de la posición de una entrada dentro de grub.cfg, Beta 1 asigna un identificador estable a cada generación publicada:
synex-gen-0010
synex-gen-0011
synex-gen-0012
La selección pinned se almacena dentro del grubenv persistente de Synex mediante:
synex_default=synex-gen-NNNNNo se utiliza saved_entry ni se modifica dinámicamente /etc/default/grub.
El modo AUTO tampoco necesita guardar una generación concreta: la ausencia de synex_default significa simplemente que Synex debe volver a la política normal de selección newest-first.
Esto permite que ACTIVE y DEFAULT evolucionen independientemente sin perder la relación explícita entre una generación y su entrada real de GRUB.
Volver a una generación anterior sin inventar un segundo modelo de rollback
Durante el desarrollo de Beta 1 evaluamos si Synex Immutable necesitaba un comando específico llamado rollback.
La conclusión fue que no.
Las generaciones ya son estados completos y arrancables del sistema. La arquitectura no necesita crear una segunda abstracción para representar algo que ya existe.
Si un administrador quiere volver a una generación anterior puede:
- seleccionarla manualmente desde GRUB;
- configurarla como DEFAULT mediante
gen-default; - arrancarla y continuar trabajando desde ella.
Por ejemplo:
gen-0010  sealed
gen-0011  active
gen-0012  sealed
Puede configurarse:
sudo synex-immutable gen-default 0010Después del reboot, gen-0010 pasa a ser ACTIVE.
Si desde allí se crea una nueva generación, su contenido deriva de gen-0010, no de la generación numéricamente más alta.
Esta propiedad ya existía en Alpha 1; Beta 1 la completa con una administración persistente del próximo boot.
En otras palabras: Synex Immutable administra estados del sistema, no una secuencia rígida que sólo puede avanzar hacia adelante.
gen-delete: borrado administrado de generaciones selladas
Alpha 1 permitía descartar una pending, pero deliberadamente no incluía un mecanismo para eliminar generaciones ya selladas.
Beta 1 incorpora:
sudo synex-immutable gen-delete 0004También pueden utilizarse rangos:
sudo synex-immutable gen-delete 0004-0007O todas las generaciones selladas que sean elegibles:
sudo synex-immutable gen-delete allEl comando no es un simple wrapper alrededor de btrfs subvolume delete.
Antes de tocar una generación, Synex realiza un preflight completo del selector y protege siempre los estados que forman parte del funcionamiento actual.
No pueden eliminarse:
ACTIVE
DEFAULT
PENDING
Si un selector explícito incluye una generación protegida, la operación completa se aborta antes de modificar el sistema.
Por ejemplo, si:
gen-0010  DEFAULT
gen-0011  SEALED
entonces:
sudo synex-immutable gen-delete 0010-0011no elimina parcialmente 0011.
Primero valida el lote completo y sólo continúa si toda la selección es admisible.
El borrado se integra con GRUB antes de eliminar físicamente la generación
Para una eliminación válida, Synex:
- identifica todas las generaciones objetivo;
- comprueba nuevamente que ninguna sea ACTIVE, DEFAULT o PENDING;
- cambia temporalmente los roots objetivo a RW para que el generador de GRUB deje de considerarlos bootables;
- ejecuta
update-grub; - valida
grub.cfgcongrub-script-check; - verifica que las entradas objetivo hayan desaparecido y que la generación ACTIVE siga publicada;
- sincroniza Btrfs;
- elimina físicamente STATE y root de cada generación.
Si falla la fase de despublicación previa, Synex intenta devolver los roots a RO y restaurar la configuración de GRUB.
Una vez iniciada la eliminación física de subvolúmenes ya no se promete una falsa atomicidad: si el filesystem falla a mitad del proceso, Synex reporta el estado real y reconstruye GRUB con lo que efectivamente permanece.
El objetivo es ser conservador donde todavía puede revertirse la operación y honesto donde ya no existe una reversión material posible.
Retención automática de generaciones
Beta 1 incorpora además una política de retención integrada.
La configuración vive en:
/etc/synex-immutable/configEl valor inicial es:
KEEP_GENERATIONS=5El parser es deliberadamente estricto: no ejecuta el archivo como shell, no acepta claves desconocidas, duplicadas o malformadas y exige un valor decimal válido.
El mínimo permitido es:
KEEP_GENERATIONS=2Ese mínimo no es arbitrario.
Conservar una sola generación podría dejar al sistema sin un estado previo conocido si una generación recién sellada presenta un problema que sólo se manifiesta durante el boot real o una vez iniciado el escritorio.
Con KEEP_GENERATIONS=2, el flujo normal conserva como mínimo:
generación actualmente conocida
+
nueva generación sellada
Pero incluso ese número no se interpreta como una orden destructiva absoluta.
KEEP_GENERATIONS es un objetivo, no una excepción a las reglas de seguridad
Durante el cleanup siempre están protegidas:
ACTIVE
DEFAULT
Y durante el cleanup ejecutado inmediatamente después de seal también se protege:
JUST_SEALEDEsto puede producir situaciones donde el número de generaciones conservadas sea temporalmente superior a KEEP_GENERATIONS.
Por ejemplo:
KEEP_GENERATIONS=2

gen-0010  DEFAULT
gen-0011  ACTIVE
gen-0012  JUST_SEALED
Las tres tienen una razón para ser preservadas.
Synex no elimina ninguna de ellas solamente para cumplir el número configurado.
En ese caso informa que el objetivo de retención no puede alcanzarse en ese momento porque existen generaciones protegidas.
La política correcta es:
KEEP_GENERATIONSdefine cuántas generaciones queremos conservar cuando las invariantes de seguridad lo permiten.
No define cuántas deben sobrevivir a cualquier costo.
Cleanup oldest-first
Cuando existen generaciones elegibles, la retención elimina primero las más antiguas según su número de generación.
Ejemplo:
gen-0008  SEALED
gen-0009  SEALED
gen-0010  ACTIVE + DEFAULT
gen-0011  JUST_SEALED

KEEP_GENERATIONS=2
Después del cleanup:
gen-0010  ACTIVE
gen-0011  SEALED + DEFAULT
Las generaciones 0008 y 0009 pueden eliminarse porque no cumplen ningún rol protegido.
La limpieza utiliza el mismo mecanismo batch de borrado seguro utilizado por gen-delete; no ejecuta múltiples eliminaciones independientes ni regenera GRUB una vez por generación.
gen-clean: aplicar la política cuando el estado administrativo cambió
También puede ejecutarse manualmente:
sudo synex-immutable gen-cleanEsto es útil cuando el sistema había conservado más generaciones que el objetivo porque ACTIVE y DEFAULT eran diferentes.
Por ejemplo:
gen-0010  DEFAULT
gen-0011  ACTIVE
gen-0012  SEALED
Con KEEP_GENERATIONS=2, Synex puede conservar temporalmente tres estados protegidos.
Más adelante el administrador puede seleccionar gen-0012, arrancarla y volver al modo AUTO.
Entonces:
gen-0010  SEALED
gen-0011  SEALED
gen-0012  ACTIVE + DEFAULT
Un simple:
sudo synex-immutable gen-cleanvuelve a aplicar la política y elimina la generación sellada más antigua que ya no necesita protección.
Retention ocurre después del compromiso, no forma parte de él
Otro detalle importante es el orden.
seal primero completa todo lo necesario para comprometer una generación:
validaciones
↓
root -> RO
↓
update-grub
↓
grub-script-check
↓
entrada y rootflags validados
↓
generación comprometida
Sólo después se ejecuta la retención.
Si el cleanup posterior falla, la nueva generación no vuelve a pending.
El sellado fue exitoso y se mantiene como tal; Synex informa un warning específico de retención.
De esta forma la administración del historial no puede invalidar retroactivamente una generación que ya superó correctamente el proceso de compromiso.
seal y discard ya no necesitan el número de la pending
La arquitectura sólo admite una generación pending al mismo tiempo.
APT ya utilizaba esa propiedad para encontrar automáticamente el entorno sobre el que debía operar.
Beta 1 extiende la misma lógica a:
sudo synex-immutable seal
sudo synex-immutable discard
Si existe exactamente una pending, Synex la resuelve automáticamente.
Las formas explícitas continúan disponibles:
sudo synex-immutable seal gen-0013
sudo synex-immutable discard gen-0013
Esto mantiene compatibilidad y permite ser explícito en scripts o tareas de diagnóstico.
Pero para el uso normal el ciclo queda reducido a una gramática mucho más natural:
sudo synex-immutable create
sudo synex-immutable apt update
sudo synex-immutable apt install <paquete>
sudo synex-immutable seal
O:
sudo synex-immutable discardLa detección automática no significa elegir “la última” generación.
Synex exige exactamente una generación no ACTIVE con root RW y STATE RW. Si no existe ninguna o aparecen múltiples pending, la operación se rechaza.
El número identifica la generación; la fuente siempre sigue siendo ACTIVE
Beta 1 mantiene una propiedad importante de Alpha 1: una nueva generación siempre deriva de la generación realmente ACTIVE.
La numeración tiene otra función.
El próximo identificador se calcula como:
max(generaciones actualmente existentes) + 1Por ejemplo:
gen-0001
gen-0002
gen-0004
produce:
gen-0005Los huecos internos no se rellenan mientras exista una generación de número superior.
Pero la numeración no mantiene un contador histórico permanente fuera del conjunto de generaciones existentes.
Si posteriormente se eliminan las generaciones de mayor número y el máximo vuelve a ser, por ejemplo, gen-0005, la siguiente generación puede volver a utilizar gen-0006.
El identificador describe el historial que actualmente existe en el sistema, no una secuencia global irreversible.
La CLI también recibe su primera capa de polish
Con el modelo funcional de 0.2.0 cerrado, Beta 1 incorpora una primera capa de ergonomía para la herramienta administrativa.
Todos los comandos cuentan ahora con ayuda específica:
synex-immutable status --help
synex-immutable gen-upgrade --help
synex-immutable gen-default --help
synex-immutable gen-delete --help
synex-immutable gen-clean --help
synex-immutable seal --help
Las ayudas describen la operación, sus argumentos y, donde corresponde, la semántica de la pending implícita.
También se incorpora Bash completion estático y sin privilegios.
Por ejemplo:
synex-immutable gen-<TAB>ofrece:
gen-clean
gen-default
gen-delete
gen-upgrade
Y:
synex-immutable apt f<TAB>completa:
full-upgradeEl completion no ejecuta sudo, no monta Btrfs, no inspecciona GRUB, no consulta APT ni intenta descubrir dinámicamente generaciones.
Es deliberadamente estático y side-effect free.
Una CLI deliberadamente explícita
Durante esta etapa también revisamos la nomenclatura completa de la herramienta.
Decidimos conservar:
synex-immutablecomo comando principal y mantener la separación actual entre operaciones fundamentales y administración generacional:
Observación
-----------
status
list

Ciclo transaccional
-------------------
create
apt
seal
discard

Administración generacional
----------------------------
gen-upgrade
gen-default
gen-delete
gen-clean
No se agregaron aliases abreviados ni variantes como gen-create, gen-seal o gen-status solamente para buscar una simetría estética.
La intención es que un comando capaz de modificar el estado del sistema siga siendo inequívoco incluso cuando aparece aislado en un historial de shell.
Calamares 1.0.1: vuelve LUKS2 al particionamiento automático
Synex 13 Immutable Beta 1 incorpora además calamares-settings-synex-immutable 1.0.1.
La principal modificación es la reactivación del cifrado LUKS2 en el flujo de particionamiento automático.
Esta opción había quedado deshabilitada durante las primeras etapas de la edición Immutable por las limitaciones de la cadena de arranque utilizada entonces.
Con la incorporación de GRUB 2.14, el soporte necesario vuelve a estar disponible y podemos reintroducir el cifrado LUKS2 sin abandonar el modelo generacional utilizado por Synex Immutable.
El flujo de instalación continúa siendo Btrfs y la arquitectura final mantiene:
@immutable-generations
@immutable-state
@home
@var
@root
@grub
Calamares sigue instalando inicialmente sobre el staging temporal @, construye GEN1 y STATE1, valida la configuración de boot y sólo después elimina ese root temporal.
La diferencia es que el particionamiento automático puede volver a preparar la instalación sobre almacenamiento cifrado con LUKS2.
De 64 a 141 pruebas automatizadas
La primera versión pública de synex-immutable cerró Alpha 1 con 64 pruebas automatizadas.
El desarrollo de 0.2.0 amplió esa cobertura hasta 141 tests.
Las nuevas regresiones cubren, entre otros aspectos:
gen-upgrade;- ACTIVE y DEFAULT independientes;
- persistencia de DEFAULT mediante
grubenv; - IDs estables de GRUB;
- borrado individual, por rango y
all; - protección de ACTIVE, DEFAULT y PENDING;
- retención post-seal;
KEEP_GENERATIONS;gen-clean;- resolución implícita de pending para
sealydiscard; - separación entre mounts transaccionales y mounts administrativos Btrfs;
- Bash completion;
- ayuda de CLI;
- packaging Debian;
- rutas de recuperación frente a fallos.
Los tests no sustituyen las pruebas reales de boot, GRUB, Btrfs o actualización, pero permiten fijar cada vez más contratos que ya fueron validados manualmente y evitar regresiones mientras la arquitectura continúa creciendo.
Synex Immutable sigue sin exponer un root mutable permanente
A pesar de que la CLI puede hacer muchas más cosas que en Alpha 1, una decisión de diseño permanece sin cambios:
el administrador no recibe una generación mutable montada permanentemente para modificarla a mano.
Cuando una operación necesita trabajar sobre una pending, Synex monta temporalmente lo necesario bajo /run, dentro de su contexto administrativo o transaccional, realiza la operación y desmonta el entorno al finalizar.
Los mounts transaccionales utilizan:
/run/synex-immutable.*mientras que los mounts administrativos del top-level Btrfs utilizan:
/run/synex-top.*Esta separación permite distinguir con precisión cuándo existe una transacción real activa y evita que una operación administrativa interna sea confundida con una transacción todavía abierta.
La CLI ganó capacidades, pero no amplió la superficie de modificación directa del root.
Synex Package Manager y el sistema base continúan separados
El criterio de responsabilidades permanece igual:
Aplicaciones Flatpak
        ↓
Synex Package Manager

Sistema base / APT
        ↓
synex-immutable
APT no se ejecuta directamente sobre la generación activa ni se delega a una capa gráfica que saltee el modelo transaccional.
Las modificaciones del sistema base continúan pasando por synex-immutable.
Qué sigue sin resolver Beta 1
Beta 1 completa una parte importante de la administración generacional, pero todavía existen dos áreas grandes que deliberadamente quedan para la siguiente etapa.
Health check, boot counting y fallback automático
Hoy una generación se considera comprometida cuando supera las validaciones previas a seal, queda read-only y su entrada de GRUB puede publicarse y verificarse correctamente.
Eso garantiza que la generación tiene una estructura coherente y una cadena de boot válida desde el punto de vista previo al reinicio.
Pero todavía no existe una validación automática posterior al boot que pueda determinar si una generación recién arrancada está realmente saludable.
La siguiente etapa del desarrollo incorporará un modelo de health checking y boot counting, siguiendo una línea conceptual similar a la utilizada por openSUSE: distinguir entre una generación candidata y una generación confirmada como saludable, contar intentos de arranque y disponer de una política de fallback cuando un nuevo estado no logra validarse correctamente.
Merge de cambios tardíos de /etc
/etc continúa siendo generacional y writable durante runtime.
Cuando se ejecuta create, el STATE de la nueva pending recibe una copia del /etc de la generación ACTIVE en ese momento.
Si después de crear la pending el administrador modifica /etc en la generación activa, esos cambios no se sincronizan automáticamente hacia la futura generación.
Ejemplo:
12:00  create gen-0013
12:05  modificación de /etc/foo en ACTIVE
La modificación de las 12:05 no aparece automáticamente dentro de gen-0013.
Resolver esta divergencia mediante un mecanismo de syncpoint/merge controlado es la otra gran etapa que seguirá a Beta 1.
De Alpha a Beta
Alpha 1 respondió la pregunta fundamental:
¿podemos construir sobre Debian, APT, dpkg, Btrfs y GRUB un sistema verdaderamente generacional donde el root activo no sea el lugar en el que se preparan las actualizaciones?
La respuesta fue sí.
Beta 1 trabaja sobre la siguiente pregunta:
una vez que esas generaciones existen, ¿cómo se administran de forma segura durante la vida real del sistema?
Synex Immutable 0.2.0 agrega esa capa:
crear
actualizar
sellar
seleccionar
conservar
limpiar
eliminar
sin cambiar la unidad fundamental del modelo.
Btrfs continúa siendo el mecanismo de almacenamiento.
Las generaciones continúan siendo la abstracción del sistema.
Y synex-immutable concentra la política que determina cómo esas generaciones pueden avanzar, arrancar, conservarse o desaparecer.
Documentación técnica actualizada
Junto con Beta 1 actualizamos la documentación técnica completa de Synex Immutable para reflejar el estado actual de la arquitectura.
La nueva revisión incorpora:
- Synex Immutable 0.2.0;
- ACTIVE y DEFAULT;
- modos AUTO y PINNED;
gen-upgrade;gen-delete;- políticas de retención;
KEEP_GENERATIONS;gen-clean;- pending implícita para
sealydiscard; - numeración y reutilización de identificadores;
- Bash completion;
- límites actuales del modelo;
- health checking y merge de
/etccomo próximas etapas.
La intención continúa siendo la misma que en Alpha 1: que Synex Immutable no funcione como una caja negra y que cualquier persona que quiera evaluar, estudiar o colaborar con el proyecto pueda entender con precisión qué ocurre detrás de cada generación.
Disponibilidad
Synex 13 Immutable Beta 1 está disponible para descarga inmediata en la sección Immutable de Synex en SourceForge.
Esta Beta representa un paso importante respecto de Alpha 1, pero continúa siendo una edición destinada a validación y desarrollo antes de alcanzar una primera versión estable.
Recomendamos, como siempre, verificar la suma de comprobación de la imagen descargada antes de crear el medio de instalación y reportar cualquier incompatibilidad encontrada durante la instalación, actualización o uso de paquetes complejos.
Con Beta 1 cerramos la etapa de administración manual y transaccional de generaciones.
El siguiente ciclo de desarrollo estará centrado en dos piezas más profundas: health checking con boot counting y fallback automático, y sincronización controlada de /etc entre generaciones.